Wenn Hardware geht, müssen Daten sicher verschwinden
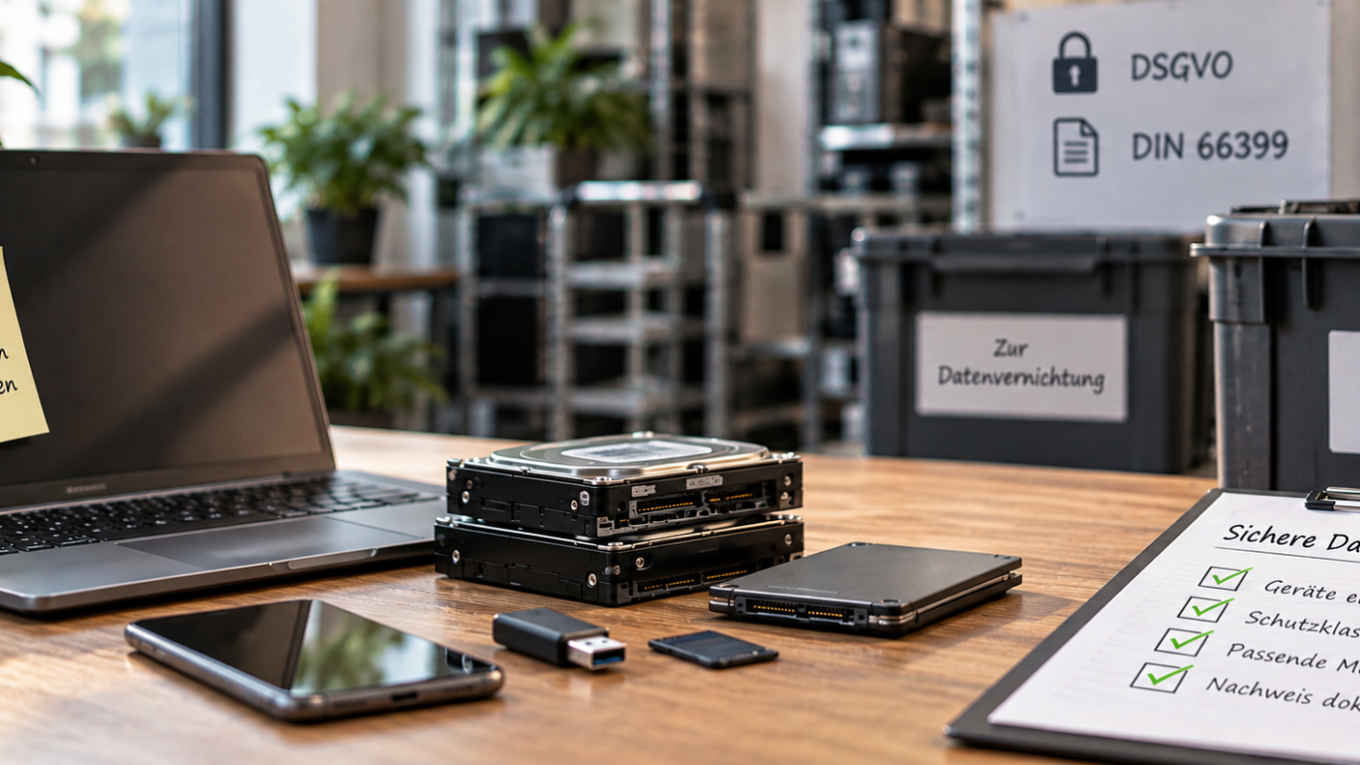
Ein ausrangierter Laptop im Lager wirkt harmlos. Doch auf seiner Festplatte stecken oft Kundendaten, Verträge und Zugangsdaten. Wer Hardware aussortiert, trägt Verantwortung für alles, was darauf gespeichert ist. Wie Sie dabei DSGVO und DIN 66399 sauber umsetzen, lesen Sie hier.
Warum einfaches Löschen nicht reicht
Ein Klick auf Löschen oder eine Schnellformatierung entfernt nur den Verweis auf die Datei. Die eigentlichen Daten bleiben auf dem Speicher, bis sie überschrieben werden. Mit frei verfügbarer Software lassen sie sich oft in wenigen Minuten wiederherstellen. Bei SSDs kommt hinzu, dass der Controller Daten intern verteilt und herkömmliche Überschreibprogramme nicht jede Speicherzelle erreichen.
Was die DSGVO von Unternehmen verlangt
Die DSGVO schreibt keine bestimmte Löschmethode vor, stellt aber klare Anforderungen. Personenbezogene Daten müssen über ihren gesamten Lebenszyklus geschützt sein, also auch an dessen Ende.
- Art. 5 verlangt Integrität und Vertraulichkeit der Daten.
- Art. 17 regelt das Recht auf Löschung, das Sie nachweisbar umsetzen müssen.
- Art. 32 fordert geeignete technische und organisatorische Maßnahmen.
- Art. 28 verlangt einen Vertrag zur Auftragsverarbeitung, sobald ein Dienstleister die Vernichtung übernimmt.
Verstöße können Bußgelder von bis zu 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes nach sich ziehen. Noch schwerer wiegt oft der Vertrauensverlust bei Kunden und Partnern.
DIN 66399 als praktischer Maßstab
Während die DSGVO das Ziel beschreibt, liefert DIN 66399 den Weg dorthin. Die Norm legt fest, wie klein Datenträger zerkleinert werden müssen, damit eine Rekonstruktion praktisch ausgeschlossen ist.
Drei Schutzklassen
Zuerst bestimmen Sie den Schutzbedarf Ihrer Daten:
- Schutzklasse 1: normaler Schutzbedarf, etwa interne Dokumente
- Schutzklasse 2: hoher Schutzbedarf, etwa personenbezogene Daten
- Schutzklasse 3: sehr hoher Schutzbedarf, etwa Geschäftsgeheimnisse oder Gesundheitsdaten
Sieben Sicherheitsstufen
Aus der Schutzklasse ergibt sich eine von sieben Sicherheitsstufen. Ein Buchstabe davor zeigt die Art des Datenträgers: H steht für magnetische Festplatten, E für elektronische Speicher wie SSDs und USB-Sticks, O für optische Medien. Für personenbezogene Daten gilt in der Regel mindestens Stufe 3, bei besonders sensiblen Informationen eher Stufe 4 oder höher. Bei SSDs müssen die Partikel wegen der dicht gepackten Speicherchips besonders klein sein.
So gehen Sie im Unternehmen vor
Wer Datenträger entsorgen möchte, sollte nicht improvisieren. Ein fester Ablauf spart Zeit und schafft Rechtssicherheit.
- Erfassen Sie alle Geräte mit Speicher, auch Drucker, Smartphones und Server.
- Ordnen Sie jedem Gerät eine Schutzklasse zu.
- Wählen Sie die passende Methode: zertifiziertes Löschen für Hardware, die weiterverwendet wird, physische Vernichtung für defekte oder hochsensible Datenträger.
- Dokumentieren Sie jeden Vorgang mit Seriennummer in einem Vernichtungsnachweis.
Worauf Sie bei einem Dienstleister achten
Viele Unternehmen lagern diesen Prozess aus. Prüfen Sie dabei vor allem diese Punkte:
- Vernichtung nach DIN 66399 oder geprüfte Löschsoftware
- eine lückenlose und gesicherte Transportkette
- ein Vertrag zur Auftragsverarbeitung
- ein Nachweis für jeden einzelnen Datenträger
Wie Sie Datenträger entsorgen und dabei die passende Sicherheitsstufe einhalten, hängt also stark vom Gerät und vom Schutzbedarf ab.
Löschen statt vernichten, wenn es passt
Nicht jede Festplatte muss in den Schredder. Funktionsfähige Geräte mit zertifizierter Datenlöschung können weiterverwendet werden. Das schont Ressourcen und senkt Kosten, ohne beim Datenschutz Abstriche zu machen.
Fazit
Sichere Datenvernichtung ist kein Nebenthema, sondern Teil eines verantwortungsvollen IT-Managements. Mit einer klaren Schutzklasse, der richtigen Sicherheitsstufe und sauberer Dokumentation sind Sie auf der sicheren Seite, rechtlich wie organisatorisch.
—
Gesponserter Artikel