Wenn der Login zur Routine wird: Passkeys, FIDO2 und die Technik dahinter
Wer heute noch jedes Konto mit einem eigenen Passwort absichert, merkt irgendwann: Der Alltag frisst Zeit, Nerven und selten auch Geduld. Genau hier setzen Passkeys an – und mit ihnen die FIDO2-Authentifizierung, die den Login nicht einfach „bequemer“, sondern anders verlässlich macht. Statt dass du ein Geheimnis eintippst, wird ein kryptografischer Schlüssel genutzt, der sich nicht wie ein Passwort kopieren lässt und nicht auf der Tastatur landet.
Ich habe in den letzten Jahren mehr als ein System gesehen, das „sicherer“ sein sollte, aber am Ende doch an klassischen Stolperstellen hing: wiederverwendete Passwörter, Datensätze durch Leaks, schwache Wiederherstellungswege. Passkeys umgehen viele dieser Fehlerbilder, weil sie nicht mehr auf der gleichen Logik beruhen wie Kennwörter. Damit lohnt sich ein genauer Blick: Wie läuft eine FIDO2-Authentifizierung ab, welche Bausteine stecken dahinter, und was heißt das praktisch für Geräte, Apps und Plattformen?
Was an Passkeys anders ist als an Passwörtern
Ein Passwort ist ein Stück Geheimwissen, das du (hoffentlich) nicht preisgibst. Wenn es irgendwo abgegriffen wird – durch Phishing, Malware oder durch einen Leak – ist das Vertrauen weg, und das Passwort muss ersetzt werden. Dazu kommt: Du musst Passwörter irgendwie verwalten, und selbst mit Passwort-Managern entsteht Reibung, wenn ein Login nicht nur einmal am Tag, sondern in Apps, Browsern und auf mehreren Geräten passiert.
Passkeys dagegen sind keine Eingaben, die man „kennt“, sondern kryptografische Identitäten, die man „besitzt“. Die üblichen Modelle funktionieren mit einem privaten Schlüssel, der auf einem Gerät gespeichert wird, und einem öffentlichen Schlüssel, der beim Dienst hinterlegt ist. Wenn du dich anmeldest, beweist dein Gerät kryptografisch, dass es den privaten Schlüssel besitzt – ohne ihn jemals an den Server zu senden.
Das ist der Kern, der bei vielen erst auf den zweiten Blick einrastet: Es geht nicht darum, dass das System „weniger nervig“ ist, sondern darum, dass die Authentifizierung nicht mehr auf dem Risiko basiert, dass ein Geheimnis übertragen oder abgefangen werden kann. Passkeys werden außerdem häufig mit biometrischen Freigaben oder Geräte-Sperren kombiniert, sodass der Zugriff auf den privaten Schlüssel an eine lokale Prüfung gekoppelt bleibt.
FIDO2 als Fundament: Rollen, Standards und Bausteine
FIDO2 ist kein einzelnes Produkt, sondern ein Bündel aus Spezifikationen, das sichere Authentifizierung über Webdienste und Apps ermöglichen soll. Dahinter steckt die Idee, dass starke, phishing-resistente Anmeldungen Standard werden. Technisch ist die Abgrenzung wichtig: FIDO2 arbeitet typischerweise mit dem Web-Login-Ansatz „WebAuthn“ und kann in der Praxis mit Passkeys gekoppelt werden.
Für dich als Nutzer bedeutet das: Ein „Passkey“ ist am Ende ein Datensatz, der zu einem Dienst gehört und mit einer konkreten Methode erstellt wurde. FIDO2 liefert dabei das Verfahren, mit dem der Dienst die Antwort deines Geräts prüfen kann. Damit ist nicht nur das Login selbst geregelt, sondern auch die Art, wie der Server eine Herausforderung ausgibt und wie das Gerät darauf reagiert.
Die Begriffe werden in der Alltagssprache gern vermischt, doch die Logik bleibt: Der Dienst braucht eine öffentliche Information zum Verifizieren, und dein Gerät braucht eine private Information, um zu beweisen. FIDO2 beschreibt genau dieses Zusammenspiel und legt fest, wie Datenformate, Signaturen und Sicherheitsfunktionen zusammenarbeiten.
Wie eine Anmeldung praktisch abläuft: Von der Challenge bis zur Signatur
Stell dir eine Anmeldung wie ein kurzes Gespräch vor, bei dem niemand das „Geheimnis“ in den Raum wirft. Der Server erstellt eine Challenge – eine zufällige Aufgabe, die nur für diesen Login gültig ist. Dein Browser oder deine App fordert daraufhin deinen Passkey an und löst auf dem Gerät die entsprechende Authentifizierungsfunktion aus.
Das Gerät prüft zunächst lokal, ob die Authentifizierung erlaubt ist. Je nach Setup kommt eine biometrische Freigabe, eine Geräte-PIN oder die Entsperrung über das Betriebssystem ins Spiel. Danach generiert das Gerät eine Signatur, die die Challenge sowie weitere Angaben umfasst, sodass eine spätere Prüfung eindeutig zeigt: Diese Antwort stammt von der richtigen Identität und passt zum richtigen Dienst.
Der Server verifiziert die Signatur anschließend mit dem öffentlichen Schlüssel, den er bei der Registrierung gespeichert hat. Wenn alles zusammenpasst, war die Authentifizierung erfolgreich. Der entscheidende Punkt: Die Signatur ist nur für diesen Vorgang gültig, und der private Schlüssel verlässt das Gerät nicht.
Schritt für Schritt: Registrierung und spätere Anmeldung
Bei der Registrierung legt der Dienst fest, welcher Nutzer bzw. welche Kontokonstellation gemeint ist, und er erzeugt Parameter, die dein Gerät nutzen soll. Du erzeugst in der Praxis den Passkey über eine Interaktion mit dem Gerät – etwa durch das Bestätigen eines Systems oder durch die Aktivierung eines Hardware-Authenticators. Das Ergebnis ist ein Passkey, der aus einer Credential entsteht.
In der späteren Anmeldung läuft dann das „Wiedererkennen“: Dein Gerät antwortet auf eine neue Challenge. Weil die Challenge jedes Mal neu ist, hilft selbst ein aufgezeichneter Ablauf nicht beim nächsten Versuch. Das ist auch der Grund, warum Replay-Angriffe hier deutlich schwerer werden.
Ein zusätzlicher Sicherheitshebel ist die Bindung an den Dienst. Das heißt: Die Signatur und die verarbeiteten Daten schließen Informationen ein, die typischerweise sicherstellen, dass ein Passkey nicht einfach für einen anderen Host umgenutzt werden kann. Für die Praxis ist das vor allem dort wichtig, wo Phishing-Webseiten versuchen, dich in einen Login an einer falschen Adresse zu ziehen.
Die Schlüsselidee: Public-Key-Kryptografie ohne Passwort-Transfer
Public-Key-Kryptografie klingt für viele nach „Mathe“, ist aber in der Anwendung ziemlich greifbar. Dein Passkey besteht aus einem privaten und einem öffentlichen Teil. Der private Schlüssel ist wie ein „Schlüsselbart“ – den darfst du nicht herausgeben. Der öffentliche Schlüssel ist wie ein „Schloss-Spezifikationszettel“, den der Dienst nutzen kann, um zu prüfen, ob eine Signatur gültig ist.
Wenn du dich anmeldest, wird typischerweise eine Signatur erzeugt, die sich nur mit dem privaten Schlüssel erstellen lässt. Der Dienst überprüft diese Signatur mit dem öffentlichen Schlüssel. Selbst wenn jemand die Signatur abfängt, kann er daraus den privaten Schlüssel nicht rekonstruieren. Dadurch wird die Bedrohungslage bei Abfangen, Umleiten und Wiederverwenden deutlich anders als bei Passwörtern.
Natürlich bleibt Sicherheit ein Gesamtsystem. Wenn ein Gerät kompromittiert ist oder ein Angreifer dich dazu bringt, einen echten Login durchzuführen (etwa durch Social Engineering mit lokaler Zustimmung), ist das nicht automatisch „weggezaubert“. Aber das Angriffsmuster wird verschoben: Der Angreifer braucht nicht mehr dein Passwort, sondern muss die kryptografische Bindung an das Gerät und den Prozess überwinden.
Phishing-resistent: Warum Passkeys nicht „einfach irgendwo“ funktionieren
Passwörter sind anfällig, weil sie von ihrer Natur her überall funktionieren können, wo der Dienst sie akzeptiert. Du tippst ein Geheimnis ein, der Server nimmt es entgegen, und fertig. Phishing zielt genau darauf: Eine gefälschte Seite sammelt die Eingabe ein und reicht sie an den echten Dienst weiter.
Bei FIDO2-Authentifizierung wird die Challenge und die Bindung an den richtigen Dienst in der Signatur verarbeitet. Das macht klassische Phishing-Ketten unbrauchbar oder zumindest deutlich aufwendiger. Selbst wenn ein Angreifer dich auf eine falsche Seite führt, kann die Signaturprüfung typischerweise scheitern, weil die Antwort nicht zu der tatsächlich geprüften Identität und Domain passt.
In der Praxis habe ich erlebt, wie „Bequemlichkeit“ plötzlich Sicherheit bedeutet, wenn Nutzer nicht mehr in ein Formular tippen müssen. Ein Passwortfeld ist immer eine Chance für Eingabe-Diebstahl. Ein Passkey-Flow hingegen ist stärker an den Geräte-Kontext geknüpft und nutzt lokale Bestätigungsschritte.
Wo die Grenze verläuft
Wichtig ist: Phishing wird nicht magisch zu Null. Wenn ein Angreifer es schafft, dass du in einer echten Session zustimmst, etwa indem du legitime Freigaben erteilst, dann hilft die Kryptografie nicht gegen „du selbst hast geklickt“. Passkeys senken aber das Risiko, dass deine Eingaben direkt verwertbar abfließen.
Auch Wiederherstellungsmechanismen bleiben entscheidend. Wer ein Konto zurücksetzen kann, ohne den Besitz eines Geräts zu bestätigen, öffnet am Ende eine andere Tür. Viele Nutzer schauen darauf zu spät, weil sie im Tagesgeschäft nicht betroffen sind. Technisch gesehen sollte die Recovery aber als Teil des Sicherheitsmodells betrachtet werden.
Wenn du Passkeys einführst, lohnt sich daher ein Blick auf die Kontoeinstellungen: Gibt es mehrere Passkeys pro Konto? Kann man Ersatzgeräte hinterlegen? Gibt es klare Hinweise, was passiert, wenn ein Gerät verloren geht? Diese Fragen entscheiden in der Praxis oft mehr als jede theoretische Eigenschaft.
Resident Keys, discoverable Credentials und die Frage nach Komfort
Bei FIDO2 gibt es Konzepte, die bestimmen, ob ein Credential direkt „auffindbar“ sein soll. In manchen Setups werden sogenannte resident keys verwendet, die auf dem Authenticator gespeichert sind. Das kann den Login vereinfachen, weil der Dienst den Nutzer nicht immer über eine lange Identifikationskette führen muss.
Der Komfortgewinn ist real, aber es gibt auch Trade-offs. Ein Gerät muss Speicher für diese Credentials vorhalten, und die Verwaltung über mehrere Geräte muss sauber funktionieren. Für Nutzer heißt das: Je nach Plattform kann der Passkey-Flow „einfach auftauchen“, während er anderswo zuerst über eine Auswahl oder eine kurze Eingabe gestartet wird.
Ich habe bei Testinstallationen gemerkt, dass diese Unterschiede den Eindruck stark beeinflussen. Auf einem System, bei dem der Passkey gut discoverable ist, wirkt der Login fast wie ein lokales Entsperren. Auf anderen Geräten fühlt es sich eher wie ein Mini-Dialog an. Beides kann funktionieren, aber die Nutzererfahrung unterscheidet sich spürbar.
Interoperabilität: Browser, Plattformen und Authenticator-Modelle
Passkeys sind nicht an eine einzelne App gebunden. Je nachdem, wie eine Plattform den FIDO2-Standard umsetzt, kann ein Passkey im Browser verfügbar sein oder über eine native Schnittstelle in Apps eingreifen. Genau hier zeigt sich, wie wichtig Interoperabilität ist: Ein Dienst ist nur dann „passkey-ready“, wenn er die richtigen Mechanismen unterstützt.
Es gibt außerdem unterschiedliche Authenticator-Varianten. Manche nutzen die integrierte Hardware des Geräts, andere hängen an externen Sicherheitsschlüsseln. Externe Authenticator sind besonders interessant, wenn du Kontrolle willst: Du kannst einen Passkey auf einem dedizierten Gerät verwalten und den Datenpfad stärker einhegen.
Das Zusammenspiel aus Browser, Betriebssystem und Authenticator entscheidet dann darüber, ob der Ablauf reibungslos wirkt. In Testumgebungen lohnt sich daher immer ein Blick auf mehrere Geräte: Ein Flow, der auf einem Smartphone perfekt ist, kann am Desktop je nach Konfiguration zäher sein.
Hardware vs. Software: Sicherheit ist nicht nur „Passkey = sicher“
Passkeys können auf unterschiedliche Weise gespeichert und genutzt werden. Manche Systeme schützen die Schlüssel intern, etwa indem kryptografische Operationen an eine geschützte Umgebung gebunden sind. Andere Lösungen speichern die Credentials stärker auf Anwendungsebene. Das ist nicht automatisch unsicher, aber die Sicherheitsannahmen unterscheiden sich.
Hardware-gebundene Passkeys sind oft so konzipiert, dass der private Schlüssel nicht einfach ausgelesen werden kann. Externe Sicherheitsschlüssel gehen noch weiter, weil sie die kryptografischen Operationen in einem dedizierten Gerät durchführen. Für viele ist das ein gutes Gefühl: Du gibst nicht nur „eine Identität“, sondern auch eine physische Kontrolle aus der Hand.
Bei rein softwarebasierten Passkeys hängt viel davon ab, wie das Betriebssystem und die App die lokalen Schutzmechanismen nutzen. Wenn ein Gerät stark kompromittiert ist, helfen selbst die besten Passkey-Modelle nicht gegen alles. Aber die Chance, dass ein Angreifer „nur“ den Passwort-ähnlichen Geheimtext abgreift, ist geringer.
Wie das im Alltag wirkt
Im Alltag ist die Frage weniger „welche mathematische Familie“, sondern: Wie oft muss ich etwas bestätigen, und wie gut ist der Wiederherstellungsweg? Hardware-Authenticator verlangen oft mehr Interaktion, während integrierte Lösungen schneller sind. Genau diese Balance entscheidet, ob Passkeys im Alltag wirklich genutzt werden oder ob Nutzer aus Frust wieder zu Passwörtern greifen.
Ich hatte mal einen Setup-Moment, in dem ein externer Schlüssel unterwegs in der Tasche vergessen wurde. Am Ende war die „Sicherheit“ nicht der Engpass, sondern der Komfort: Ohne Schlüssel konnte ich keinen Passkey-Flow starten. Das zeigt, warum mehrere Passkeys für dieselbe Identität sinnvoll sein können, statt sich auf ein einziges Gerät zu verlassen.
Umgekehrt kann ein rein softwarebasiertes System super bequem sein, bis du ein Gerät wechselst oder ein Upgrade machst. Dann wird die Frage nach Synchronisierung und Migration plötzlich zentral. Wer sich früh damit beschäftigt, spart später viel Zeit.
Von der Theorie zur Praxis: Typische FIDO2-Interaktionen
Viele Nutzer merken FIDO2 erst beim konkreten Ablauf. Ein Dienst zeigt „Mit Passkey anmelden“ an, dann erscheint ein lokales Auswahl- oder Bestätigungsfenster. Je nach System wird die biometrische oder PIN-basierte Freigabe verlangt, und danach ist die Signaturlogik im Hintergrund aktiv.
Spannend wird es, wenn mehrere Geräte beteiligt sind. Einige Plattformen bieten Synchronisierung, sodass du Passkeys auf neue Geräte übertragen kannst. Dabei müssen die Sicherheitsannahmen stimmen: Der private Schlüssel oder zumindest die Fähigkeit, ihn zu nutzen, muss in einem geschützten Kontext bleiben. In der Praxis ist das oft über plattformeigene Mechanismen gelöst.
Für Entwickler und Tester ist entscheidend, dass die Interaktion mit dem Server sauber implementiert ist. Ein typischer Fehler ist nicht die Kryptografie selbst, sondern falsche Parameter, fehlende Validierung oder ein Recovery-Flow, der nicht mit der Passkey-Logik zusammenspielt. Gerade bei komplexen Accounts mit mehreren Geräten zeigen sich solche Lücken schnell.
Die Rolle von Relying Party und User Entity
In FIDO2 gibt es die „Relying Party“, also den Dienst, der die Authentifizierung akzeptiert. Daneben gibt es eine User-Entität, die den Account beschreibt. Damit die Anmeldung korrekt geprüft werden kann, müssen diese Informationen konsistent sein.
In Implementationen wird häufig darauf geachtet, dass die Domain und die Aussteller-Informationen exakt passen. Das verhindert, dass ein Credential „stumpf“ für andere Kontexte verwendet wird. Genau diese Kontextbindung ist ein Teil dessen, warum Passkeys phishing-resistent wirken können.
Wenn diese Konsistenz nicht stimmt, kann es passieren, dass ein Passkey zwar existiert, aber bei der Anmeldung nicht akzeptiert wird. Dann liegt das Problem meist nicht im „Passkey selbst“, sondern in der Abbildung auf den Dienst.
Registrierung in echten Apps: Was Nutzer wirklich sehen
Wenn du einen Passkey für einen Dienst anlegst, ist der Ablauf häufig kurz: Du startest „Neuen Passkey erstellen“, bestätigst lokal, und der Dienst speichert dann die öffentlichen Informationen. Nutzer sehen dabei meist nur das Endstück, also die Freigabe und die Bestätigung, dass der Passkey erstellt wurde.
In meinen Tests mit unterschiedlichen Diensten hat mich überrascht, wie unterschiedlich der Prozess wirken kann. Manche Apps zeigen einen klaren Überblick, wie viele Passkeys für dein Konto existieren. Andere verstecken diese Informationen in Menüs, die man als Nutzer nie findet, bis man sie braucht. Genau hier entscheidet sich, ob Passkeys tatsächlich als „Routine“ funktionieren oder als „komplizierte Alternative“ wahrgenommen werden.
Ein guter Implementationsgrad zeigt sich auch in Fehlermeldungen. Wenn ein Gerät nicht unterstützt oder eine Freigabe nicht gelingt, sollte die App verständlich erklären, was als Nächstes zu tun ist. Starre oder kryptische Meldungen führen dazu, dass Menschen wieder zum Passwort greifen, selbst wenn sie anfangs bereit waren umzusteigen.
Mehrere Passkeys pro Konto
Viele Konten unterstützen das Hinzufügen mehrerer Passkeys. Das ist nicht nur praktisch, sondern schützt auch gegen „Single-Point-of-Failure“-Denken. Wenn ein Smartphone verloren geht oder ein Gerät nicht mehr verfügbar ist, bleibt der Zugang über andere Passkeys erhalten.
Aus Sicherheits- und Komfortsicht ist das eine kluge Strategie. Du kannst etwa einen Passkey am Desktop, einen auf dem Smartphone und einen auf einem externen Schlüssel vorhalten. So bleibt die Anmeldung flexibel, ohne dass du die Sicherheitslogik auf eine einzige Komponente reduzierst.
Wichtig dabei: Mehr Passkeys bedeuten auch mehr Pflege. Du solltest wissen, welche Geräte du noch kontrollierst. Dienste bieten oft die Möglichkeit, alte Passkeys zu entfernen. Das sollte man gelegentlich tun, besonders wenn ein Gerät verkauft oder weitergegeben wurde.
Was passiert bei Verlust eines Geräts
Der „Killer-Fragebogen“ bei Passkeys ist fast immer derselbe: Was, wenn das Gerät weg ist? Passkeys lösen das Problem nicht automatisch, sondern verschieben es. In vielen Fällen gibt es Recovery-Mechanismen, die entweder über andere Passkeys laufen oder über zusätzliche Verifikationswege.
Wenn du dir nur einen einzigen Passkey auf ein Gerät beschränkst, kann das später teuer werden, auch wenn die Technik selbst stark ist. Ein externer Sicherheitsschlüssel oder ein zweiter Passkey auf einem zweiten Gerät ist dann nicht „Extra“, sondern ein realer Bestandteil des Sicherheitskonzepts.
Bei synchronisierten Passkeys hängt viel davon ab, ob du beim Verlust auf deinem neuen Gerät wieder Zugriff auf die Synchronisierung bekommst. Das ist einer der Gründe, warum ich bei Einführungen immer empfehle, kurz in den Kontoeinstellungen nachzusehen, welche Recovery-Optionen wirklich existieren.
Wiederherstellung vs. Authentifizierung
Authentifizierung ist der Moment, in dem du dich einloggst. Wiederherstellung ist der Moment, in dem du keinen Zugriff mehr hast. Beide gehören zusammen, sonst entsteht ein Sicherheitsloch an der falschen Stelle.
Viele passwortbasierte Systeme unterschätzen Wiederherstellung. Bei Passkeys gilt das umso mehr: Wenn Recovery-Methoden zu weich sind, kann ein Angreifer nicht dein Passwort stibitzen, aber trotzdem wieder Zugriff bekommen. Deshalb sollte man Recovery nicht als „Notfallmodus“ betrachten, sondern als Teil des Gesamtsystems.
In der Praxis zeigen sich gute Konten daran, dass Recovery auf starke Faktoren setzt und nicht nur auf E-Mail-Bestätigungen. Je nach Plattform gibt es hier Unterschiede, und genau diese Unterschiede entscheidet darüber, wie robust ein Setup im Ernstfall ist.
Datenschutz und Angriffsflächen: Was sich verbessert, was bleibt
Passkeys tragen zu einem anderen Datenschutzprofil bei als Passwörter, weil du keine wiederverwendbaren Geheimnisse über Dienste hinweg pflegen musst. Gerade wenn ein Dienst Datenleaks erleidet, sind Passkeys nicht automatisch „verloren“ im gleichen Sinn wie Passwörter. Ein öffentlich gespeicherter Schlüssel allein ist nicht der „Schatz“, den man damit signieren könnte.
Trotzdem bedeutet „Public Key“ nicht „keine Informationen“. Systeme können Metadaten verarbeiten, etwa welche Authentifizierungsmethode genutzt wurde und in welchen Kontexten. Außerdem hängt die Erkennung und Prüfung stark von der korrekten Implementierung des Dienstes ab.
Was bleibt, sind klassische Webrisiken. Phishing ist weniger effizient, aber bösartige Umleitungen können trotzdem versuchen, dich in Aktionen zu bringen, die du später bereust. Deshalb sollte Passkey-Nutzung Teil eines Sicherheitskonzepts sein, das auch Browser-Hygiene und Geräte-Schutz einschließt.
Das Thema „Origin“ und „RP-ID“
Ein wichtiger technischer Punkt ist, dass der Dienst die Anmeldung nur akzeptiert, wenn sie zum richtigen Ursprung passt. In FIDO2 steckt der Gedanke, dass die Antwort an einen spezifischen Kontext gebunden wird. Das verhindert, dass ein Credential ohne weiteres in einen anderen Host-Kontext „mitgenommen“ werden kann.
Wenn du das aus Entwicklersicht betrachtest, ist das eine Chance: Die Standards sorgen für klare Prüfregeln. Für Nutzer zeigt sich das dadurch, dass der Passkey-Flow bei echten Diensten funktioniert und bei gefälschten Seiten oft scheitert.
Diese Bindung ist auch der Grund, warum Domain- und Aussteller-Fehler bei Implementierungen zu Anmeldeproblemen führen können. Wer solche Probleme debuggt, sollte zuerst prüfen, ob die Identitätsparameter korrekt zur Registrierung und späteren Anmeldung passen.
Testen und Bewerten: Wie ich FIDO2-Setups kritisch prüfe
Als Tech-Enthusiast bin ich natürlich neugierig, aber ich will nicht nur „funktioniert irgendwie“. Wenn ich ein Passkey-Setup bewerte, schaue ich mir an, wie das Erlebnis im Grenzfall ist. Also: Was passiert, wenn eine Freigabe abgelehnt wird? Was, wenn das Gerät neu eingerichtet werden muss? Und wie klar sind die Meldungen, wenn etwas schiefgeht?
Ich teste außerdem die Interaktion zwischen Plattformen. Ein Passkey, der auf einem Smartphone super läuft, soll nicht am Desktop überraschen. Dabei achte ich nicht nur auf das UI, sondern auch auf die Rolle von Browsern, weil WebAuthn-Implementierungen unterschiedlich reif sein können.
Ein weiterer Punkt ist der Umgang mit mehreren Geräten. Lässt sich ein Passkey ohne Frust hinzufügen? Gibt es eine Übersicht und das Entfernen alter Credentials? In der Praxis entscheidet diese Pflege darüber, ob die Lösung langfristig genutzt wird.
Checkliste für realen Nutzen
Damit Passkeys nicht nur ein „Feature“, sondern wirklich sinnvoll sind, lohnt sich eine kleine Prüfroutine. Hier ist eine komprimierte Liste, die ich bei Tests gern anwende:
- Unterstützt der Dienst Passkeys nativ und führt dich in einen klaren Registrierungsprozess?
- Funktioniert die Anmeldung über mehrere Browser und nicht nur über eine bestimmte App?
- Gibt es einen nachvollziehbaren Recovery-Plan, falls ein Gerät verloren geht?
- Kannst du alte Passkeys entfernen und siehst du eine Liste der vorhandenen Credentials?
- Sind Fehlermeldungen verständlich, wenn Freigaben scheitern oder Parameter nicht stimmen?
Diese Punkte klingen simpel, sind aber im Alltag oft die Unterschiede zwischen „cooler Tech-Demo“ und „funktioniert, wenn es drauf ankommt“. Genau da liegt der echte Nutzen.
Technischer Blick: Datenflüsse, Signaturen und typische Begriffe
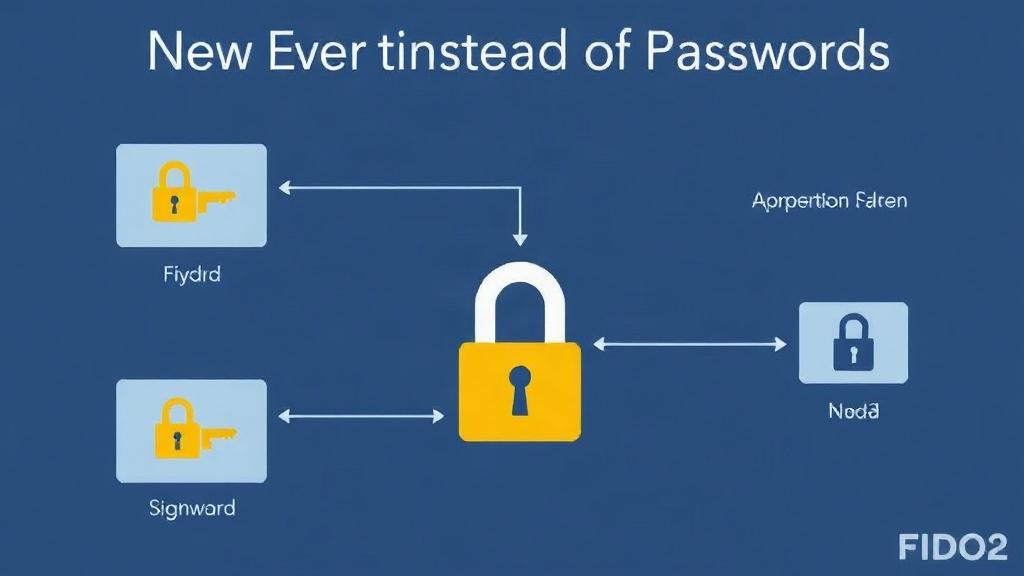
Bei FIDO2 tauchen immer wieder Begriffe auf, die erst beim zweiten Lesen Sinn ergeben. Der Server erzeugt eine Challenge, das Gerät erzeugt eine Signatur, und der Server prüft sie mit dem gespeicherten öffentlichen Schlüssel. Ergänzend gibt es Daten, die den Kontext festlegen, etwa Kennungen, die zeigen, für welchen Account und welchen Dienst eine Credential registriert wurde.
Die Prüfung ist dabei nicht nur „Signatur gültig“, sondern auch „Signatur passt zum Kontext“. Dadurch wird verhindert, dass die kryptografische Antwort blind in andere Szenarien übernommen werden kann. Diese Kontextprüfung ist ein großer Teil dessen, warum Passkeys nicht wie Passwörter funktionieren.
In der Implementierung sind Fehler häufig „klein“, aber entscheidend. Ein abweichender Parameter, ein falsch gesetztes Feld oder eine inkorrekte Zuordnung kann dazu führen, dass die Signatur nicht akzeptiert wird. Für Entwickler ist das Debugging dann eher „korrekte Parameter“ als „Kryptografie ist kaputt“.
Warum der private Schlüssel so wichtig ist
Dass der private Schlüssel nie den Raum des Geräts verlässt, ist der Sicherheitsanker. Wenn ein System diesen Grundsatz verwässert, steigt das Risiko. Moderne Passkey-Implementierungen setzen daher stark auf geschützte Speicherbereiche und auf Sicherheitsmodelle des Betriebssystems.
Für Nutzer ist das schwer zu prüfen. Aber man kann indirekt sehen, wie das System reagiert. Wenn ein Gerät eine Freigabe verlangt und keine Möglichkeit bietet, den Schlüssel auszulesen oder ohne Zustimmung zu nutzen, ist das ein gutes Zeichen für die Richtung der Umsetzung.
Im Testbetrieb lohnt sich auch ein Blick darauf, wie sich das System unter Logging verhält. Ein gutes Modell wird nicht versuchen, sensible Signaturdaten in ungeschützten Bereichen zu speichern. Was du als Nutzer nicht kontrollierst, sollte dennoch mit standardisierten Schutzmechanismen umgesetzt sein.
Passkeys in der Entwicklerperspektive: Was Dienste implementieren müssen
Für eine Web- oder App-Plattform ist Passkey-Unterstützung kein „Knopf drücken“. Der Dienst muss Registrierungs- und Authentifizierungsendpunkte bereitstellen und dabei die WebAuthn/FIDO2-Datenstrukturen korrekt behandeln. Dazu gehören Challenge-Erzeugung, Speicherung der öffentlichen Schlüssel und die korrekte Verifikation der Signaturen.
Wichtig ist auch die Benutzerführung. Ein Dienst muss verständlich machen, welche Schritte passieren: Passkey erstellen, Authentifizierung starten, Freigabe abwarten. Wenn das UI zu technisch ist oder nicht zu den OS-Freigaben passt, wirkt es schnell wie Reibung statt Hilfe.
In meinen eigenen Projekten habe ich gemerkt: Die kryptografische Logik ist oft gut dokumentiert, aber die Randfälle sind es, die Zeit fressen. Unterschiedliche Browser, ältere Plattformen, fehlende Berechtigungen oder unpassende Kontexte führen zu Fehlerbildern, die man vorher nicht auf der To-do-Liste hatte.
Sicherheit und UX müssen sich nicht widersprechen
Man hört manchmal, Sicherheit sei nur ein Bremsklotz. Bei Passkeys ist die Erfahrung oft anders: Du gibst zwar einen lokalen Bestätigungsschritt frei, aber du sparst dir das Tippen und das Verwalten. Das kann im Ergebnis schneller sein, besonders wenn Anmeldungen häufig stattfinden.
Gleichzeitig ist eine gute Nutzerführung entscheidend, damit die Freigabe als Teil des Prozesses verstanden wird. Wenn Nutzer nicht wissen, warum ein biometrischer Dialog auftaucht oder was bei Ablehnung passiert, wird die Hürde größer.
Darum ist „gute Implementierung“ mehr als nur Standardkonformität. Es ist auch eine Frage der klaren Kommunikation und der sauberen Behandlung von Recovery-Szenarien.
Ein kleines Praxisbeispiel aus meinem Alltag
Als ich angefangen habe, verstärkt Passkeys in meinen Alltag zu holen, war der erste Hebel nicht die Technik, sondern die weniger offensichtliche Sache: weniger Copy-Paste aus Passwort-Managern. Gerade bei Diensten, bei denen ich mich unregelmäßig anmelde, waren Passwörter manchmal eine späte Überraschung. Entweder war das Passwort veraltet oder der Manager hatte es nicht sauber im Blick.
Mit Passkeys war der Ablauf plötzlich anders: Ich starte die Anmeldung, bestätige lokal und bin in Sekunden drin. Der Aufwand verlagert sich vom Tippen auf das lokale Entsperren. Das klingt simpel, aber es verändert den Alltag spürbar. Statt „Ich brauche das richtige Passwort“ denke ich „Ich muss nur meinen Passkey freigeben“.
Der Moment, in dem ich das wirklich zu schätzen gelernt habe, war nach einem Gerätewechsel. Ohne Passkey-Synchronisierung hätte es in der Praxis wieder an Recovery-Schritten gehangen. Mit einem durchdachten Setup – mehreren Passkeys und einem klaren Ersatzweg – war das Upgrade jedoch fast unspektakulär.
Marktreife und praktische Adoption: Wo es gerade hakt
Passkeys sind längst in vielen modernen Ökosystemen angekommen, aber nicht überall gleich. Einige Dienste bieten Passkey-Erstellung schon an, andere sparen sich das noch aus oder setzen es nur für bestimmte Clients um. Gerade für Nutzer mit mehreren Betriebssystemen oder für Teams mit gemischten Geräten kann das zu Inhomogenität führen.
Ein weiteres Thema ist die Migration. Viele Menschen wollen nicht sofort alle Passwörter ersetzen, sondern nur dort anfangen, wo der Nutzen am größten ist: auf häufig genutzten Geräten, bei sensiblen Konten oder bei Diensten mit besonders schlechter Passwort-UX. Genau diese stufenweise Einführung ist in der Praxis meist erfolgreicher.
Ich sehe auch, dass manche Dienste zwar Passkeys anbieten, aber die Recovery nicht so sauber kommunizieren. Wenn du als Nutzer nicht weißt, wie du im Ausnahmefall zurückkommst, bleibt ein Restzweifel. Das ist nicht nur ein Komfortproblem, sondern ein echtes Sicherheits- und Planungsproblem.
Unternehmen und Teams: Rollout statt Hype
Bei Organisationen ist die Einführung oft eine Frage von Richtlinien. Wie wird ein Passkey erstellt, wer darf welche Geräte nutzen, und wie wird die Recovery verwaltet? Hier ist es wichtig, nicht nur technische Features auszurollen, sondern auch Prozesse anzupassen.
Gerade für Support- und Admin-Teams kann sich der Aufwand verschieben. Passwort-Reset-Anfragen werden weniger häufig, aber stattdessen wird die Frage nach Gerätebesitz und Wiederherstellungsoptionen relevanter. Das bedeutet: Man muss intern klar definieren, wie im Notfall vorgegangen wird.
Wenn das sauber geplant ist, gewinnen beide Seiten. Nutzer haben weniger Reibung, und Teams reduzieren bestimmte Arten von Sicherheitsrisiken. Ohne Plan wird es dagegen schnell unübersichtlich, weil Passkeys mehr Kontext benötigen als ein reines Kennwort.
Warum man nicht alles an „Passkeys“ auslagern sollte
Passkeys sind ein starkes Bauteil, aber sie sind nicht der einzige Sicherheitshebel. Ein Gerät muss geschützt sein, Updates sollten zeitnah kommen, und du solltest darauf achten, welche Apps die Freigabe verlangen. Wenn ein Betriebssystem kompromittiert ist, ist jede Authentifizierung nur so gut wie die Umgebung, in der sie stattfindet.
Auch die Konto-Hygiene bleibt wichtig. Zwei Faktoren überdenken, Recovery-Optionen prüfen, sensible Aktionen absichern, und alte Geräte sauber entfernen. Passkeys ersetzen das nicht, sondern machen es in vielen Fällen einfacher, weil du weniger mit Passwort-Verwaltung zu tun hast.
In meinem Eindruck sind Passkeys besonders wertvoll dort, wo Login-Mechaniken häufig benutzt werden und wo Phishing ein realer Risikofaktor ist. Für selten genutzte Dienste kann der Wechsel langsamer erfolgen. Für kritische Konten lohnt es sich, die Einführung eher zu priorisieren.
Was der nächste Schritt sein kann: Passkeys als Teil eines Sicherheitskonzepts
Wenn Passkeys sinnvoll eingeführt sind, entsteht eine neue Normalität: Authentifizierung ist lokal, kryptografisch und mit weniger Eingabeaufwand verbunden. Das macht die Schutzwirkung im Alltag spürbar, weil die typischen Angriffspfade weniger passend sind.
Der nächste logische Schritt ist, das Setup über mehrere Geräte hinweg so zu planen, dass Recovery nicht improvisiert werden muss. Wer zwei Passkeys bereithält und weiß, wo er die Kontoeinstellungen findet, reduziert den Stress im Ernstfall. Das ist weniger „Tech“, mehr Alltagsplanung – und genau deswegen wirkt es.
Wer als Entwickler oder Plattformbetreiber Passkeys einführt, sollte schließlich darauf achten, dass die Nutzerführung, die Recovery und die Interoperabilität wirklich passen. Die Kryptografie kann standardisiert sein, aber die Nutzer müssen verstehen, was passiert. Nur dann wird aus einer hübschen Option ein verlässlicher Standard.
Kurzer Blick auf die konkrete Nutzenbilanz
Wenn man Passkeys mit klassischem Passwortmanagement vergleicht, ergeben sich einige klare Punkte: weniger Eingabe, weniger Wiederverwendung, stärkere Bindung an Kontext und ein anderes Risiko bei Leaks. Gleichzeitig verschiebt sich die Verantwortung hin zu lokalem Geräteschutz und sauberer Wiederherstellung.
Wer das ernst nimmt, bekommt mehr als nur Komfort. Man bekommt eine Authentifizierung, die besser zu modernen Bedrohungen passt. Und genau dort entfaltet „Passkeys statt Passwörter“ seinen eigentlichen Wert: weniger Angriffsfläche durch das, was man nicht mehr eintippen muss, und mehr Sicherheit durch kryptografische Verifikation statt Geheimnis-Eingabe.
Damit ist die Technik hinter FIDO2 und Passkeys nicht nur eine Abkürzung im Login-Flow, sondern ein echter Umbau der Sicherheitslogik. Der Wechsel lohnt sich, wenn er geplant ist, die Recovery stimmt und Dienste die Standards wirklich korrekt umsetzen. Sobald das gegeben ist, wird der Zugang zu Konten deutlich ruhiger – und das ist am Ende genau das, was man im Alltag braucht.